فیشینگ ارز دیجیتال نوعی فریب است که در آن مهاجم با ساخت سایت، برنامه یا پیام ظاهراً معتبر، شما را به افشای اطلاعات حساس یا تأیید عملی ناخواسته ترغیب میکند. نتیجه ممکن است دسترسی غیرمجاز به حساب، انتقال دارایی یا صدور مجوزی خطرناک از کیف پول باشد؛ البته هر فیشینگی به یک شکل عمل نمیکند.
برای محافظت، لازم نیست همه روشهای فنی هک را بشناسید. مهمتر این است که مسیر ورود به خدمات را کنترل کنید، درخواستهای فوری را زیر سؤال ببرید و پیش از اتصال کیف پول یا امضا، بدانید چه چیزی را تأیید میکنید. در این مقاله، نمونههای رایج فریب، نشانههای هشدار، ۱۰ اقدام پیشگیرانه و کارهایی را که پس از یک اشتباه باید در نظر بگیرید مرور میکنیم.
فیشینگ در ارز دیجیتال چیست؟
در فیشینگ (Phishing)، مهاجم خود را جای یک شخص یا خدمت مورداعتماد جا میزند تا شما کاری را انجام دهید که در حالت عادی انجام نمیدادید. مثلاً صفحهای شبیه صفحه ورود یک صرافی میسازد و از شما رمز عبور میگیرد. در کلاهبرداری کریپتو، هدف میتواند علاوه بر حساب کاربری، کلید خصوصی، عبارت بازیابی یا مجوزهای کیف پول باشد.
کیف پول ارز دیجیتال ابزار مدیریت دسترسی به دارایی و امضای تراکنشهاست؛ برای آشنایی پایهای با انواع آن، راهنمای کیف پول ارز دیجیتال را ببینید. عبارت بازیابی نیز راهی برای بازگرداندن دسترسی به بسیاری از کیف پولهاست. اگر کسی آن را داشته باشد، ممکن است بتواند بدون اجازه شما به دارایی دسترسی پیدا کند؛ نکات نگهداری را در مقاله عبارت بازیابی بخوانید.
فیشینگ همیشه «هکشدن نرمافزار» نیست. گاهی مهاجم رمز را از خود کاربر میگیرد، گاهی او را به نصب برنامه جعلی میکشاند و گاهی تراکنش یا مجوزی را برای امضا ارائه میکند. به همین دلیل، «هک کیف پول» در گفتوگوی روزمره ممکن است به چند اتفاق متفاوت اشاره داشته باشد و واکنش مناسب به نوع دسترسیِ ازدسترفته بستگی دارد.
رایجترین روشهای فیشینگ در کریپتو
روشهای زیر یک ویژگی مشترک دارند: ظاهر آشنا را با درخواست نامعمول ترکیب میکنند. مهاجم ممکن است از نام یک خدمت شناختهشده، طراحی مشابه یا گفتوگوی ظاهراً دوستانه استفاده کند. آشنا بودن ظاهر، اصالت درخواست را ثابت نمیکند.
سایت و اپلیکیشن جعلی
سایت جعلی صرافی ممکن است نشانیای بسیار شبیه نشانی واقعی داشته باشد؛ تفاوت گاهی فقط یک حرف یا پسوند دامنه است. کاربر پس از ورود، رمز خود را در اختیار مهاجم میگذارد یا به صفحهای هدایت میشود که عبارت بازیابی میخواهد. حتی داشتن نماد قفل و اتصال HTTPS فقط به معنی رمزگذاری ارتباط با همان سایت است، نه معتبر بودن صاحب آن.
برنامه جعلی نیز ممکن است نام و تصویر یک کیف پول شناختهشده را تقلید کند. تعداد نصب، نظر کاربران یا حضور در یک فروشگاه برنامه بهتنهایی اصالت آن را تضمین نمیکند. پیش از نصب یا بهروزرسانی، بهتر است مسیر انتشار رسمی برنامه و نام ناشر را از منبع اصلی آن بررسی کنید؛ مخصوصاً اگر لینک نصب را در یک پیام دریافت کردهاید.
پیام و ایمیل جعلی پشتیبانی
پیامهایی مانند «حساب شما تا چند دقیقه دیگر بسته میشود» برای ایجاد عجله طراحی میشوند. فرستنده ممکن است خود را کارشناس پشتیبانی معرفی کند و رمز یکبارمصرف، کد ورود یا اطلاعات کیف پول بخواهد. حتی اگر پیام کنار گفتوگویی واقعی ظاهر شود، بهتر است درخواست را از مسیر مستقلی که خودتان از قبل میشناسید بررسی کنید.
جعل هویت تنها به ایمیل محدود نیست؛ تماس تلفنی، پیامک و حسابهای شبکه اجتماعی هم میتوانند برای فریب استفاده شوند. اگر درباره محدودیت یک دارایی مانند تتر نگران شدهاید، ادعای یک پیام ناشناس را مبنای اقدام قرار ندهید. مقاله ریسک مسدود شدن آدرس تتر زمینه این موضوع را توضیح میدهد، اما هیچ پیام خصوصی حق ندارد برای «رفع مشکل» عبارت بازیابی شما را درخواست کند.
ایردراپ و توکن جعلی
در یک ایردراپ جعلی، وعده دریافت توکن ممکن است شما را به سایتی بکشاند که اتصال کیف پول یا امضای درخواست میخواهد. گاهی توکنی ناشناس نیز در فهرست داراییهای کیف پول ظاهر میشود و نام یا توضیح آن شما را به بازدید از یک نشانی ترغیب میکند. دریافت ناخواسته یک توکن، دلیل اعتماد به لینک همراه آن نیست.
هر پیشنهاد دریافت دارایی، فیشینگ نیست؛ مسئله این است که فرستنده کیست و از شما چه مجوزی میخواهد. وعدههای بازده غیرعادی و درخواست پرداخت اولیه میتوانند نشانه انواع دیگر کلاهبرداری هم باشند. برای ارزیابی ادعاهای یک پروژه، راهنمای شناسایی پروژههای کلاهبرداری را بخوانید. بررسی طرحهای پانزی یا وعده سود تضمینی موضوع این مقاله نیست.
درخواست امضای مخرب
امضای دیجیتال (Digital Signature) راهی است که کیف پول با آن موافقت شما را با یک درخواست ثبت میکند. برای مثال، هنگام تعامل با یک برنامه، کیف پول ممکن است پیام، تراکنش یا مجوز استفاده از یک توکن را برای تأیید نشان دهد. همه امضاها یک اثر ندارند؛ نوع درخواست و شبکه تعیین میکنند چه اتفاقی ممکن است رخ دهد.
مجوز خرجکردن توکن (Token Approval) به یک قرارداد اجازه میدهد تحت شرایط مشخص به توکن دسترسی داشته باشد. اگر مقصد مجوز مخرب باشد یا سقف دسترسی بیش از نیاز تعیین شده باشد، دارایی در معرض خطر قرار میگیرد. برخی درخواستهای امضا نیز ممکن است ظاهری مبهم داشته باشند؛ اگر نمیدانید چه چیزی را تأیید میکنید، توقف و بررسی از تأیید عجولانه امنتر است.
نشانههای یک سایت یا پیام فیشینگ
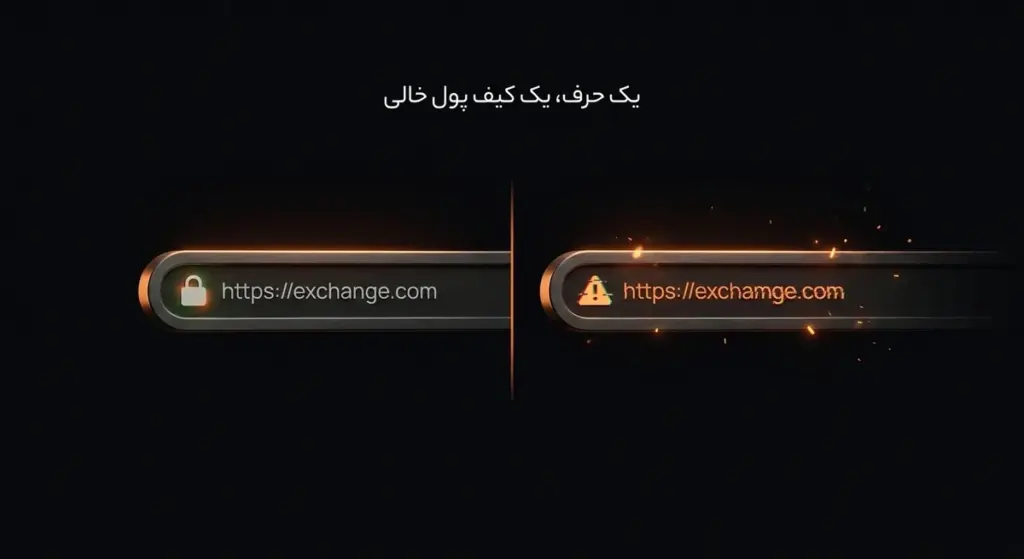
هیچ نشانهای بهتنهایی برای تشخیص همه موارد کافی نیست. بااینحال، کنار هم قرارگرفتن چند علامت باید حساسیت شما را بیشتر کند: نشانی نامأنوس، فشار زمانی و درخواست اطلاعاتی که نباید به اشتراک گذاشته شود. جدول زیر برای بررسی اولیه است، نه صدور حکم قطعی درباره یک سایت.
| آنچه میبینید | چرا باید مکث کنید؟ | راه بررسی |
|---|---|---|
| دامنهای شبیه نام اصلی، با حرف یا پسوند متفاوت | ممکن است صفحهای تقلیدی باشد. | نشانی را با آدرسی که مستقلاً از مسیر رسمی میشناسید مقایسه کنید. |
| درخواست عبارت بازیابی برای ورود یا دریافت جایزه | افشای آن میتواند کنترل کیف پول را منتقل کند. | درخواست را رد کنید و از مسیر رسمی خدمت پیگیری کنید. |
| تهدید به مسدودی فوری یا وعده هدیه مشروط به امضا | برای کاهش فرصت بررسی شما طراحی شده است. | بدون استفاده از لینک پیام، موضوع را مستقلاً بررسی کنید. |
| درخواست مجوزی که با هدف شما تناسب ندارد | ممکن است دسترسی گستردهتری از انتظار بدهد. | نوع درخواست، مقصد و میزان دسترسی را بررسی کنید. |
املای درست نام برند هم کافی نیست؛ ممکن است متن صفحه کپی شده باشد. نشانی فرستنده ایمیل و مقصد واقعی لینک را جداگانه بررسی کنید، اما روی لینک مشکوک کلیک نکنید تا صرفاً ببینید به کجا میرود. در تلفن همراه، نمایش کوتاهشده نشانی میتواند بررسی را دشوارتر کند؛ در این وضعیت بهتر است مسیر ورود شناختهشده خود را باز کنید.
اگر صفحهای ادعا میکند پشتیبانی رسمی است، درخواست آن را با کارکرد معمول همان خدمت بسنجید. پشتیبانی برای پاسخگویی به پرسش شما به عبارت بازیابی یا کلید خصوصی نیاز ندارد. درخواست کد ورود یا تأیید یک اعلان غیرمنتظره نیز میتواند تلاشی برای ورود به حساب باشد، حتی اگر پیام از نظر نگارشی بینقص به نظر برسد.
۱۰ روش جلوگیری از فیشینگ
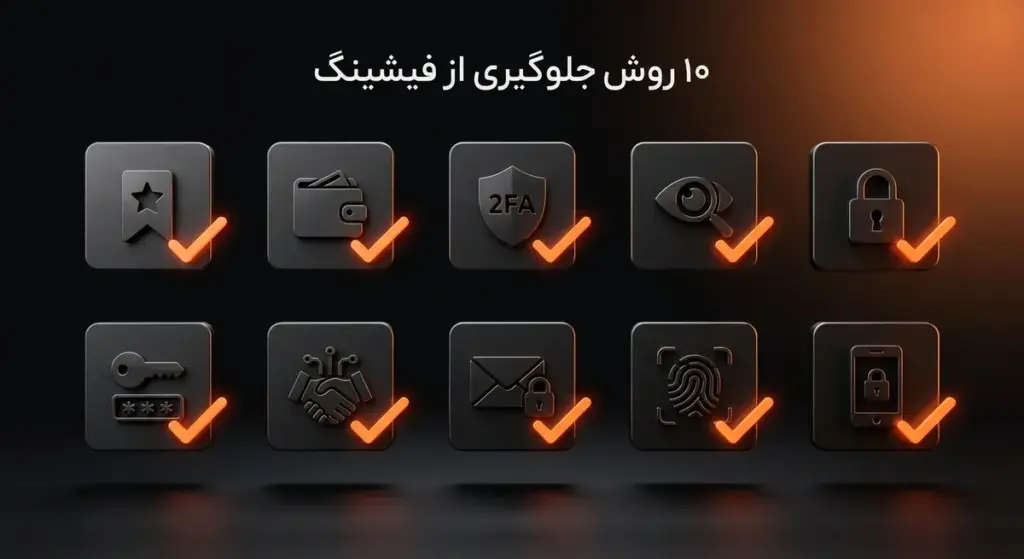
فیشینگ ارز دیجیتال را نمیتوان با یک تنظیم واحد بهطور کامل حذف کرد. این ده اقدام، احتمال فریب یا گستره آسیب را کاهش میدهند؛ هرکدام باید متناسب با کیف پول و خدمت مورد استفاده شما اجرا شوند.
- از مسیر ورود شناختهشده استفاده کنید. نشانی خدمات مهم را خودتان بررسی و ذخیره کنید. برای ورود به حساب، بهجای لینک داخل پیام یا نتیجه تبلیغاتی جستوجو، از همان مسیرِ ازپیشبررسیشده استفاده کنید.
- دامنه را کامل بخوانید. پیش از واردکردن رمز یا اتصال کیف پول، نام دامنه و پسوند آن را بررسی کنید. قفل کنار نشانی مرورگر، جای این بررسی را نمیگیرد.
- عبارت بازیابی و کلید خصوصی را محرمانه نگه دارید. آنها را در فرم سایت، گفتوگو با پشتیبانی یا صفحه دریافت جایزه وارد نکنید. برای نگهداریشان نیز به پیامرسان یا فضای ابریِ بدون ارزیابی امنیتی تکیه نکنید.
- برنامه را از مسیر رسمی پیدا کنید. نشانی دانلود و اطلاعات ناشر را از وبسایت یا راهنمای رسمی همان محصول بررسی کنید. فایل ارسالی از سوی یک حساب ناشناس را راه میانبُر نصب تلقی نکنید.
- برای حسابها احراز هویت دومرحلهای را فعال کنید. عامل دوم میتواند خطر سوءاستفاده از رمز افشاشده را کاهش دهد، هرچند در برابر همه انواع فیشینگ کافی نیست. روش پشتیبانیشده هر خدمت و راه بازیابی قانونی حساب را پیش از فعالسازی بخوانید.
- پیش از امضا، نوع درخواست را بررسی کنید. ببینید کیف پول پیام، تراکنش یا مجوز دسترسی نمایش میدهد؛ مقصد، شبکه و میزان دسترسی را با هدف خود تطبیق دهید. اگر توضیح روشن نیست، تأیید را متوقف کنید.
- توکنها و هدیههای ناخواسته را دنبال نکنید. برای بررسی یک دارایی ناشناس، روی نشانی درجشده در نام توکن نروید و درخواست اتصال یا پرداخت هزینه را بدون شناخت منبع نپذیرید.
- برای خدمات مهم، رمزهای جداگانه داشته باشید. استفاده دوباره از یک رمز میتواند افشای اطلاعات یک حساب را به حسابهای دیگر گسترش دهد. ابزار مدیریت رمزِ قابلاعتماد میتواند نگهداری رمزهای متفاوت را سادهتر کند.
- اعلانها و دستگاه خود را بهروز نگه دارید. بهروزرسانی نرمافزار و مرور اعلانهای ورود یا برداشت، جایگزین بررسی لینکها نیست؛ اما میتواند در شناسایی فعالیت غیرمنتظره کمک کند.
- برای بررسی درخواستهای فوری مکث کنید. اگر پیام شما را به تصمیم چندثانیهای وادار میکند، از همان گفتوگو خارج شوید و از مسیر رسمیِ مستقلی موضوع را پیگیری کنید. فشار برای عجله، خود یک علامت هشدار است.
کیف پول سختافزاری نیز بهتنهایی مانع همه فریبها نمیشود: کاربر ممکن است روی دستگاه، درخواست اشتباهی را تأیید کند یا عبارت بازیابی را در صفحهای جعلی وارد کند. برای شناخت این تفاوت، مقاله خطرات فیشینگ در کیف پول سختافزاری را ببینید. اصل مشترک در همه ابزارها، بررسی چیزی است که واقعاً تأیید میکنید.
اگر فریب خوردید، فوراً چه کنید؟
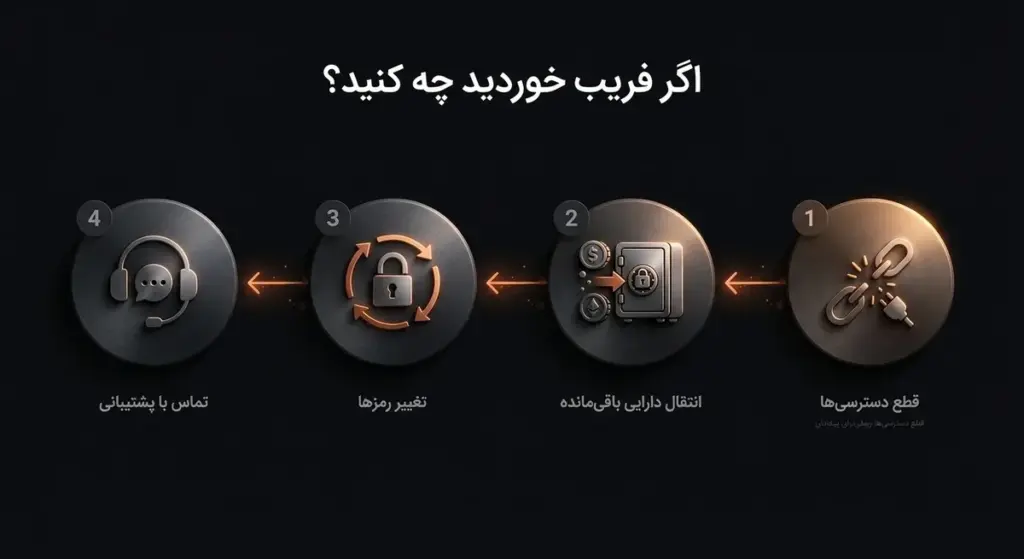
ابتدا مکث کنید و مشخص کنید چه چیزی را در اختیار مهاجم گذاشتهاید: رمز حساب، کد ورود، عبارت بازیابی یا یک امضا و مجوز؟ اقدام مناسب در هر حالت فرق دارد. نشانی سایت، شناسه تراکنش و تصویر پیامها را برای پیگیری نگه دارید، اما اطلاعات حساس خود را در گروههای عمومی منتشر نکنید.
- اگر رمز حساب را وارد کردهاید، از دستگاهی که به سلامت آن اطمینان دارید و از مسیر رسمی خدمت، رمز را تغییر دهید. نشستهای فعال، روشهای بازیابی حساب و تنظیمات امنیتی را بررسی کنید؛ اگر همان رمز جای دیگری استفاده شده، آن حسابها را نیز رسیدگی کنید.
- اگر کد ورود یا تأیید دومرحلهای را دادهاید یا اعلان ورود ناشناسی را پذیرفتهاید، از مسیر رسمی با پشتیبانی خدمت تماس بگیرید و وضعیت حساب و برداشتها را بررسی کنید. در صورت وجود، از قابلیتهای رسمی محدودکردن دسترسی حساب استفاده کنید.
- اگر عبارت بازیابی یا کلید خصوصی افشا شده، کیف پول مربوط را در معرض خطر بدانید. ساخت کیف پول تازه با اطلاعات بازیابی تازه، روی دستگاه مورداعتماد، و انتقال داراییِ باقیمانده میتواند ضروری باشد؛ اما مهاجم ممکن است همزمان دسترسی داشته باشد و موفقیت انتقال تضمینشده نیست.
- اگر درخواستی را امضا یا مجوزی را تأیید کردهاید، نوع آن را بررسی کنید. لغو مجوزهای مرتبط ممکن است در بعضی موارد به کاهش دسترسی بعدی کمک کند، ولی به تراکنش جداگانه نیاز دارد و دارایی منتقلشده را بازنمیگرداند. برای درخواستهای مبهم، از راهنمای رسمی کیف پول یا فرد متخصصِ قابلاعتماد کمک بگیرید.
- موضوع را به پشتیبانی رسمی خدمت مربوط گزارش کنید. اگر خسارت یا دسترسی غیرمجاز رخ داده است، مدارک را نگه دارید و مسیرهای قانونی گزارش را بررسی کنید؛ به افراد ناشناسی که وعده بازگرداندن قطعی دارایی میدهند پول یا اطلاعات ندهید.
اگر روی لینک مشکوک فقط کلیک کردهاید، نتیجه را از پیش «هکشدن» فرض نکنید؛ بررسی کنید آیا اطلاعاتی وارد، فایلی نصب یا درخواستی تأیید شده است. در مقابل، اگر تراکنشی روی شبکه ثبت شده، صرفِ تغییر رمز حساب یا حذف برنامه معمولاً آن را برنمیگرداند. سرعت مهم است، اما اقدام شتابزده از یک لینک تازه میتواند آسیب را بیشتر کند.
ریسکها و محدودیتهای اقدامات امنیتی
هیچ چکلیستی حفاظت کامل ایجاد نمیکند. مهاجمان روش و ظاهر پیامهای خود را تغییر میدهند و حتی یک کاربر محتاط ممکن است زیر فشار زمانی اشتباه کند. اگر چنین اتفاقی افتاد، سرزنش خودتان کمکی به مهار آسیب نمیکند؛ تمرکز را بر بررسی نوع دسترسی، ایمنسازی حسابهای مرتبط و ثبت مدارک بگذارید.
اقدامات پس از حادثه نیز محدودیت دارند. لغو یک مجوز، دارایی منتقلشده را بازنمیگرداند؛ تغییر رمز حساب هم کیف پولی را که عبارت بازیابی آن افشا شده ایمن نمیکند. همچنین تماس با «کارشناس بازیابی» ناشناس میتواند به کلاهبرداری دوم منجر شود. در هر مرحله، هویت خدمت و نشانیای را که استفاده میکنید مستقل بررسی کنید.
سوالات متداول درباره فیشینگ ارز دیجیتال
۱. آیا بازکردن یک لینک مشکوک بهتنهایی یعنی کیف پولم هک شده است؟
نه لزوماً. خطر به کاری که پس از بازکردن لینک انجام شده و وضعیت دستگاه بستگی دارد: آیا رمزی وارد کردهاید، فایلی نصب کردهاید یا درخواستی را با کیف پول تأیید کردهاید؟ اگر مطمئن نیستید، فعالیتهای اخیر حساب و کیف پول را از مسیر رسمی بررسی کنید و از همان صفحه مشکوک برای «بررسی امنیت» کمک نگیرید.
۲. آیا فعالبودن احراز هویت دومرحلهای جلوی همه فیشینگها را میگیرد؟
خیر. عامل دوم میتواند در برابر بعضی تلاشهای ورود با رمز افشاشده کمک کند، اما مهاجم ممکن است کد یا تأیید ورود را نیز با فریب از شما بگیرد. این قابلیت همچنین مانع افشای عبارت بازیابی یا تأیید یک مجوز مخرب در کیف پول نمیشود. آن را یکی از لایههای امنیت بدانید، نه جایگزین بررسی درخواستها.
۳. آیا میتوان مجوز مخرب کیف پول را لغو کرد؟
در برخی شبکهها و برای بعضی مجوزهای توکن، امکان ثبت تراکنشی برای لغو یا محدودکردن مجوز وجود دارد. ابتدا باید دقیقاً بدانید کدام شبکه، دارایی و قرارداد درگیر است و از ابزار معتبر استفاده کنید. لغو مجوز ممکن است هزینه شبکه داشته باشد و داراییای را که پیشتر منتقل شده است بازنمیگرداند.
۴. اگر عبارت بازیابی را در سایت جعلی وارد کرده باشم، تغییر رمز کافی است؟
خیر. عبارت بازیابی با رمز ورود به یک حساب تفاوت دارد و تغییر رمز، دسترسی احتمالی مهاجم به کیف پول ساختهشده از آن عبارت را از بین نمیبرد. کیف پول مربوط را در معرض خطر بدانید و از دستگاه مورداعتماد، ساخت کیف پول تازه و رسیدگی به دارایی باقیمانده را بررسی کنید. اگر حساب دیگری هم آسیب دیده، آن را جداگانه ایمن کنید.
جمعبندی
فیشینگ ارز دیجیتال بر جلب اعتماد و وادارکردن شما به یک اقدام ناآگاهانه تکیه دارد. بررسی مستقل نشانیها، محرمانهنگهداشتن اطلاعات بازیابی و شناخت درخواستهای امضا، احتمال آسیب را کاهش میدهد؛ اگر هم اشتباهی رخ داد، نخست نوع دسترسی افشاشده را مشخص کنید.
- نکات کلیدی: ظاهر حرفهای سایت یا پیام، نشانه اصالت آن نیست.
- عبارت بازیابی و کلید خصوصی را در صفحه ورود، پشتیبانی یا دریافت هدیه وارد نکنید.
- پیش از امضا، مقصد و نوع مجوز را با هدف خود تطبیق دهید.
- اقدام پس از حادثه به افشای رمز، عبارت بازیابی یا تأیید مجوز بستگی دارد.
اگر پس از بررسی مسیر رسمی و نکات امنیتی تصمیم به ایجاد حساب گرفتید، میتوانید صفحه ثبتنام امن در ناربیت را بررسی کنید و بدون عجله مراحل را پیش ببرید.
این مطلب صرفاً آموزشی است و توصیه مالی یا سرمایهگذاری محسوب نمیشود. پیش از هر تصمیم، ریسکها را با شرایط مالی خود بسنجید.